
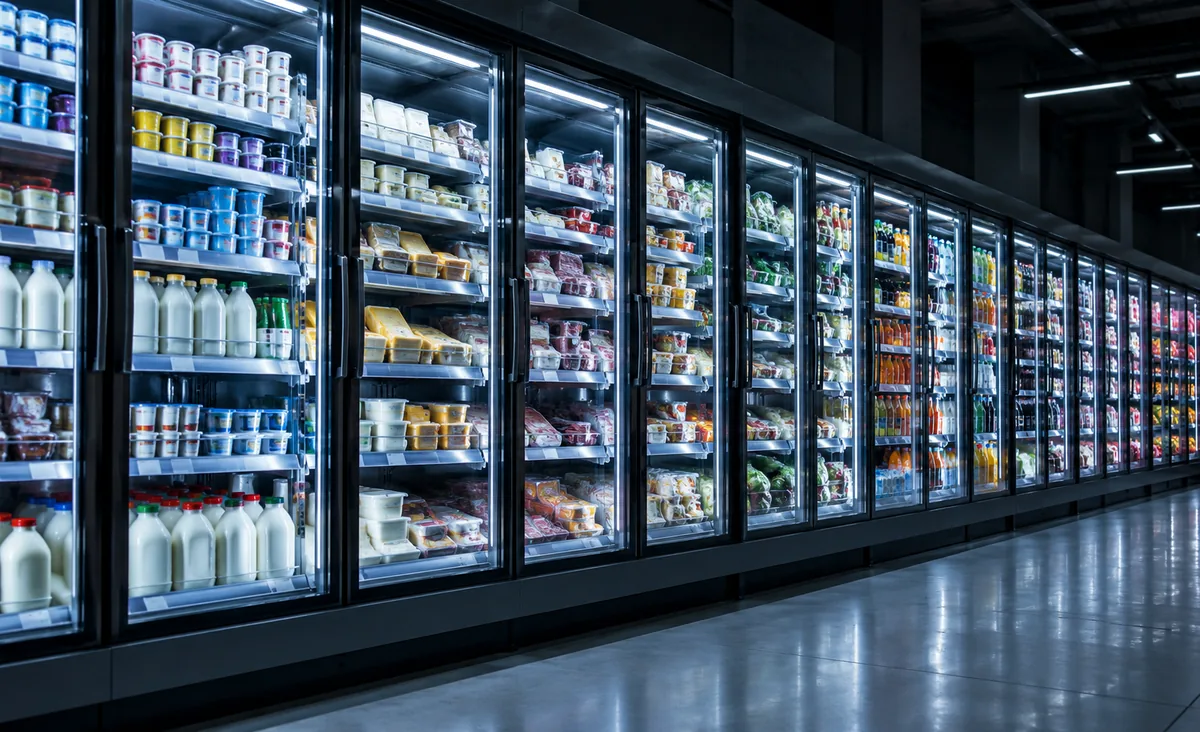
Um ataque contra sistemas conectados permitiu alterar a temperatura de geladeiras em supermercados franceses e provocou perdas operacionais em diferentes estabelecimentos.
Um ataque cibernético contra sistemas de refrigeração de grandes redes de supermercados na França elevou remotamente a temperatura de geladeiras e freezers, obrigou lojas a descartar alimentos e provocou registros de incêndio em alguns estabelecimentos. O episódio levou autoridades francesas a abrir uma investigação sobre a segurança dos equipamentos conectados à internet e ampliou a preocupação com possíveis impactos em outros países europeus.
Ataque afeta operação e provoca perdas no varejo alimentar
Redes como Intermarché, Carrefour, Monoprix e Cooperative U confirmaram impactos, enquanto algumas lojas permaneceram por horas com equipamentos fora das condições adequadas de refrigeração.
Em determinados estabelecimentos, geladeiras e freezers chegaram a registrar temperaturas próximas de 50°C, nível incompatível com a conservação segura de produtos perecíveis e congelados.
Diante do risco sanitário, os alimentos expostos foram descartados, o que transformou rapidamente uma falha digital em perdas operacionais e financeiras para o varejo.
Ainda não existe um balanço consolidado para todo o setor, mas executivos do mercado já estimam prejuízos elevados diante da combinação entre descarte de mercadorias, interrupções e necessidade de restabelecimento dos sistemas.
A Promotoria de Paris classificou o episódio como um ataque de grande escala, enquanto a Agência Nacional de Segurança Cibernética da França (ANSSI) passou a participar da apuração técnica.
As autoridades também começaram a verificar se outras empresas francesas utilizam equipamentos expostos à mesma vulnerabilidade e abriram contatos com governos europeus diante da possibilidade de um problema mais amplo.
Há relatos de impactos em países como Espanha, Portugal, Polônia, Alemanha e Bélgica, embora a extensão e a conexão entre esses casos ainda precisem de confirmação.
Sistemas conectados entram no centro da investigação
O ataque chamou atenção para a dependência do varejo alimentar de plataformas capazes de monitorar e ajustar à distância geladeiras, freezers e outros equipamentos essenciais à operação.
Esse tipo de tecnologia facilita manutenção e controle centralizado, mas também amplia o efeito potencial de uma falha quando um invasor consegue alcançar o sistema responsável por vários equipamentos ao mesmo tempo.
A investigação passou a observar soluções fornecidas pela dinamarquesa Danfoss, que reconheceu incidentes relacionados a parte de seus sistemas de gerenciamento de refrigeração.
Segundo a empresa, os equipamentos atingidos utilizavam versões antigas de firmware, enquanto correções de segurança já estavam disponíveis para sistemas compatíveis.
Pesquisadores haviam identificado anteriormente vulnerabilidades no controlador Danfoss AK-SM 800A, com potencial para contornar mecanismos de autenticação e permitir execução indevida de código.
A fabricante afirma que recomendava tanto a atualização das versões compatíveis quanto a substituição de soluções antigas que não acompanhassem as proteções mais recentes.
O episódio reforça uma preocupação crescente com equipamentos conectados que controlam processos físicos importantes, porque um ataque pode produzir consequências que ultrapassam indisponibilidade digital ou perda de informações.
No varejo alimentar, falhas desse tipo podem comprometer estoques, segurança sanitária, abastecimento e funcionamento das lojas em poucas horas, o que amplia o impacto econômico de incidentes cibernéticos.
Há ainda precedentes semelhantes em sistemas de refrigeração de comissariados militares dos Estados Unidos, o que aumenta a atenção sobre a proteção de infraestruturas conectadas usadas em ambientes de alta dependência operacional.
Paralelamente, a Ahold Delhaize informou outro incidente de segurança e retirou sistemas do ar como precaução, embora tenha afirmado não existir motivo para relacionar o caso diretamente aos ataques franceses.
A investigação deverá esclarecer se falhas já conhecidas tiveram participação no episódio e até que ponto outros sistemas semelhantes permanecem expostos em um setor cada vez mais dependente de infraestrutura digital.