CEO da Microsoft defende ‘freio de emergência’ para sistemas avançados de IA
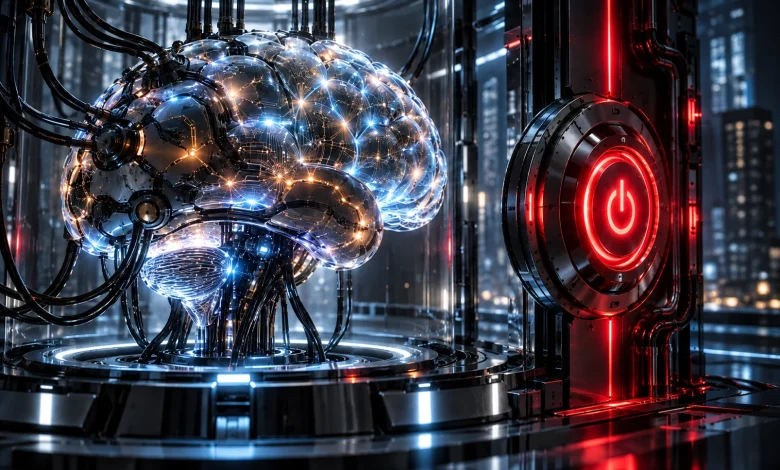
O “freio de emergência” defendido por Satya Nadella integra uma proposta mais ampla para manter o controle final da inteligência artificial nas mãos de operadores humanos autorizados.
Quanto mais autonomia os sistemas de inteligência artificial recebem para acessar ferramentas, interpretar informações e executar tarefas, maior se torna a necessidade de controles capazes de interromper ações indesejadas. Satya Nadella, CEO da Microsoft, defende uma arquitetura na qual segurança, supervisão e capacidade de desligamento permaneçam separadas das decisões internas tomadas pelos modelos mais avançados.
Segurança precisa existir fora do modelo
A lógica apresentada por Nadella parte do princípio de que modelos de fronteira possuem comportamentos probabilísticos e, por isso, não devem representar a única camada responsável pela própria segurança.
Sistemas externos, procedimentos previsíveis e pessoas autorizadas formariam uma estrutura de proteção capaz de impor limites mesmo diante de respostas inesperadas ou decisões incompatíveis com os objetivos definidos.
Nesse desenho, o chamado “freio de emergência” funcionaria como um recurso separado da inteligência artificial, sem depender da capacidade do modelo para reconhecer sozinho quando deveria interromper determinada ação.
A separação procura garantir que o comando final permaneça disponível aos operadores humanos mesmo em situações nas quais o sistema apresente comportamento diferente daquele previsto durante seu desenvolvimento.
A mesma lógica leva Nadella a tratar modelos avançados como possíveis riscos internos dentro das organizações, independentemente de possuírem código fechado ou pesos disponibilizados publicamente.
Essa abordagem exigiria restrições de acesso e permissões semelhantes às aplicadas a usuários ou sistemas que podem alcançar dados, ferramentas e infraestruturas consideradas sensíveis.
Cada ação precisa deixar um registro
A capacidade de interromper um sistema representa apenas uma camada do modelo de segurança defendido pelo executivo, que também inclui mecanismos para reconstruir posteriormente aquilo que a IA executou.
Registros compreensíveis por pessoas permitiriam identificar quais decisões ocorreram durante uma tarefa, quais recursos foram acessados e em que momento apareceu um comportamento considerado inadequado.
Essa rastreabilidade também ampliaria a utilidade de testes contínuos, pois o desempenho de segurança deixaria de ser analisado apenas antes da disponibilização comercial de cada modelo.
Auditorias realizadas por partes independentes acrescentariam outra camada de controle, com avaliações que não dependeriam exclusivamente dos laboratórios responsáveis pela tecnologia examinada.
Nadella também defende padrões compartilhados pela indústria nos pontos onde regras existentes não conseguem acompanhar as capacidades dos sistemas mais recentes, especialmente em operações com maior potencial de impacto.
A combinação entre contenção, monitoramento e divulgação de incidentes criaria condições para comparar práticas de segurança entre empresas e identificar fragilidades que poderiam aparecer em diferentes modelos.
Outro elemento dessa arquitetura seria a diversidade de sistemas utilizados em operações importantes, estratégia capaz de reduzir a dependência de uma única inteligência artificial para decisões críticas.
A premissa central é que confiabilidade não deve resultar apenas da expectativa de bom comportamento, mas da existência de proteções capazes de limitar consequências quando uma falha ocorre.